【AI時代のセキュリティ】5つの備えと「破られる前提」の考え方
どうも、stakのあつきです。
最近は研修先でほぼ毎回聞かれる質問があります。
「これ、ChatGPTに入れて大丈夫ですか?」
いい質問です。
今回はできるだけ噛み砕いてセキュリティについてのお話をします。
▼ この記事でわかること
1)なぜ大企業でも守り切れないのか
2)中小企業が狙われる理由
3)AIを使う会社が今日からできる備え
いま何が起きているのか
今年の9月からセキュリティのニュースが絶え間なく続きます。
JR東日本の「えきねっと」などで最大約206万件、カラオケのビッグエコーを運営する第一興商で約872万件、タイムズ660万、無印良品2726万件、、、、、、
まずは数字を3つだけ押さえてください。
▼ 押さえておきたい3つの数字
1)6万6,000件
→ 2026年に公開が見込まれるソフトの弱点の数
2)24時間未満
→ 弱点が見つかってから攻撃に使われるまでの時間
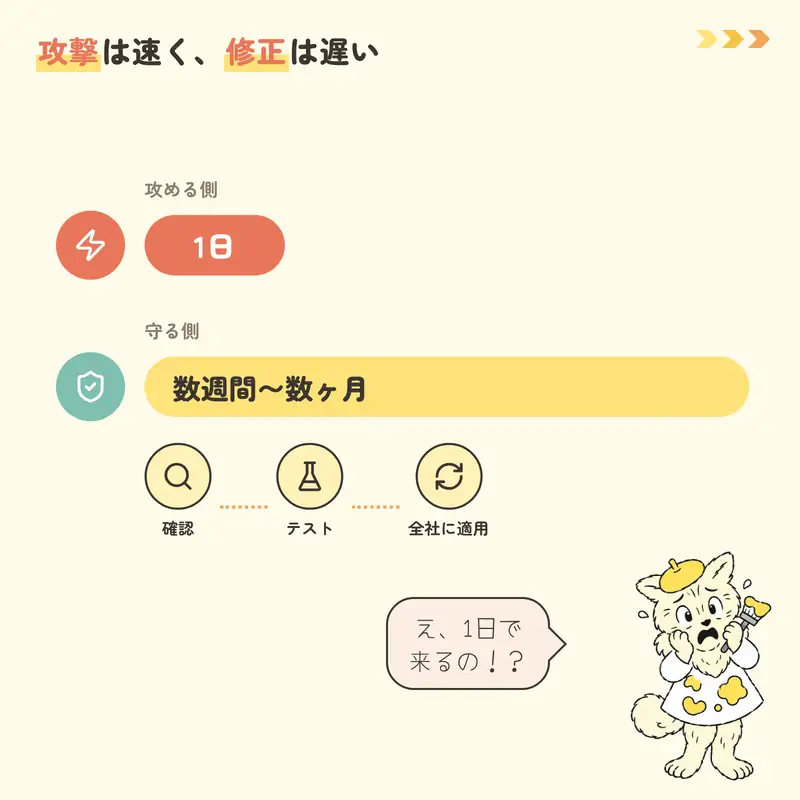
3)数週間〜数ヶ月
→ 企業が弱点を直し終えるまでにかかりがちな時間
1つ目は世界のセキュリティ団体FIRSTの予測です。
AIで弱点が見つかるペースが上がり、予測が上方修正されました。
2つ目はMicrosoftが公表した2026年版のセキュリティ報告書の数字です。
実際にAnthropicは2026年4月に発表しています。
自社のAI「Claude Mythos」が主要なOSやブラウザで、まだ知られていなかった弱点を数千件見つけたというものです。
攻める側は1日で来ます。
守る側は直すのに数週間かかります。
このスピード差がいまの状況のすべてなんですね。
なぜ大企業でも守り切れないのか
お店の閉店作業にたとえてみます。
小さな商店なら、店長1人でシャッターとレジと裏口を確認すれば終わりです。
ではこれが30店舗あるスーパーだったらどうでしょう。
各店に入口と搬入口とバックヤードがあり、金庫もレジもあります。
しかも毎月のように新しい店ができて、改装も入ります。
▼ 守る側と攻める側の違い
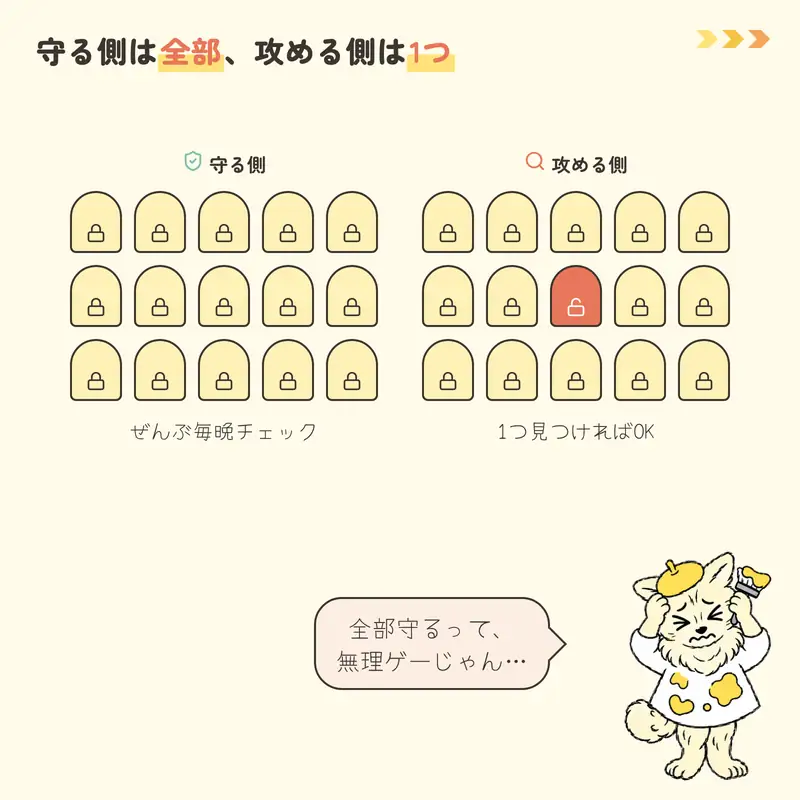
1)守る側
→ 全店舗の全部の扉を毎晩チェックする
2)攻める側
→ 閉め忘れた扉を1つ見つければいい
会社のシステムはまさにこの状態です。
何千万行ものプログラムを何千人もの人が何十年もかけて書き足してきました。
全部の扉を把握している人は、もうどこにもいません。
これまでは攻める側にも人手の限界がありました。
でもいまはAIが24時間休まず、全店舗の扉を試し続けられます。
閉め忘れが一晩で見つかってしまう時代なんですね。
中小企業が"入口"にされる理由
ここからが今日いちばん伝えたいことです。
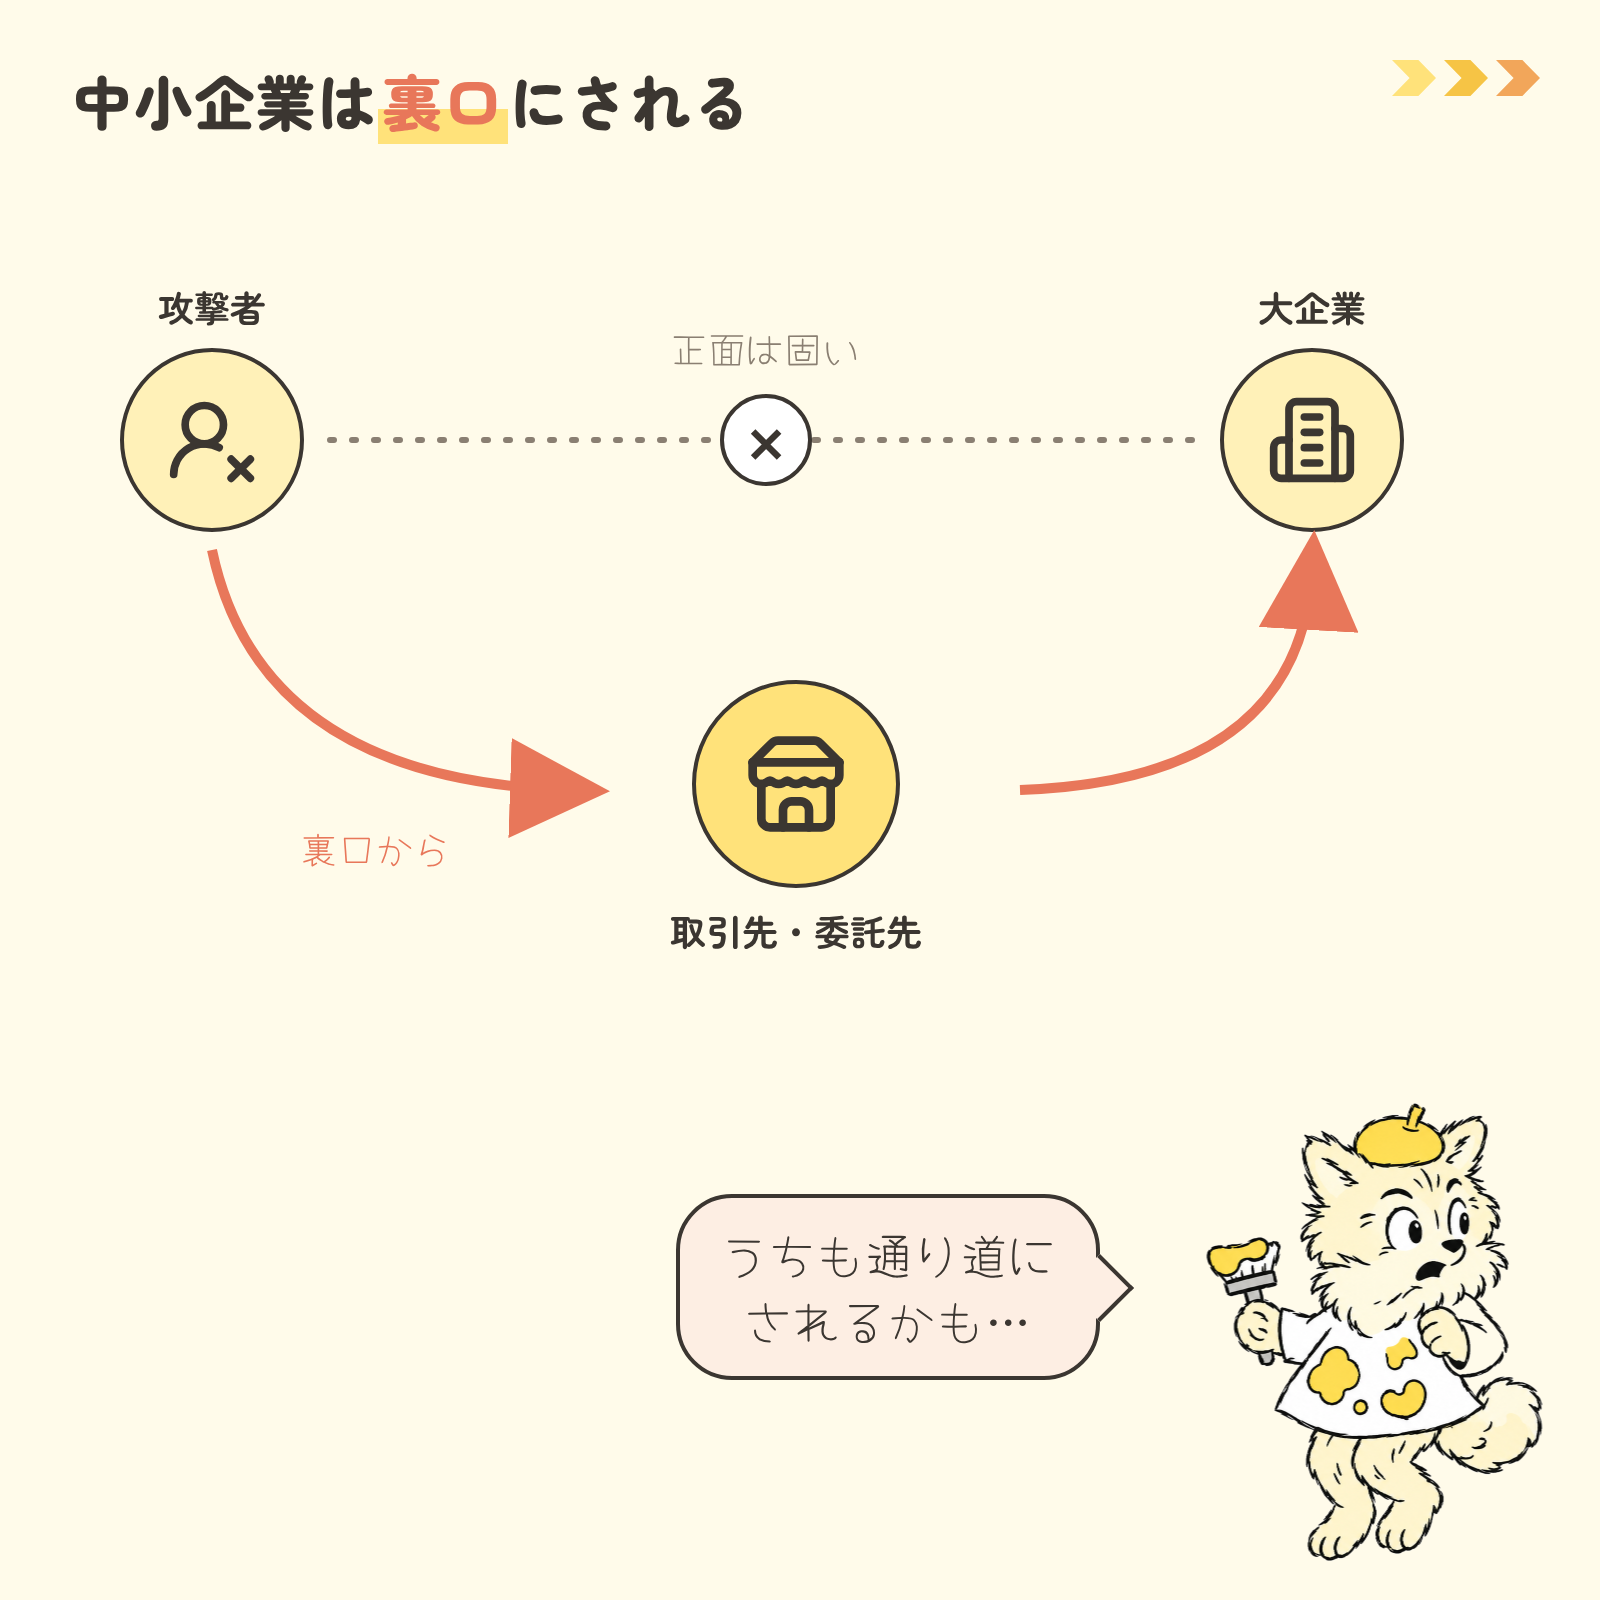
第一興商のケースでは、発端は委託先のパソコン1台のマルウェア感染だったと報じられています。
JR東日本のケースも、直接狙われたのはJR東日本ではありません。
メール配信に使っていたクラウド事業者のIDCフロンティアが攻撃を受けて、その影響が広がりました。
大企業の正面玄関は固いです。
だから攻撃者は取引先や委託先という「裏口」から入ってきます。
▼ 「うちは小さいから大丈夫」が通用しない理由
1)大企業への通り道になる
→ 取引先のデータやシステムにつながっている
2)守りが手薄になりやすい
→ 専任の担当者がいない会社がほとんど
3)攻撃のコストが下がった
→ AIなら小さな会社にも同じ手間で攻撃できる
逆に言えば、守りが固い会社は取引先から選ばれる会社になります。
セキュリティはそのまま営業力にもなるんですね。
AIを"使う側"のリスクも見落とさない
冒頭の「ChatGPTに入れて大丈夫?」に戻ります。
答えは、入れる情報によります。
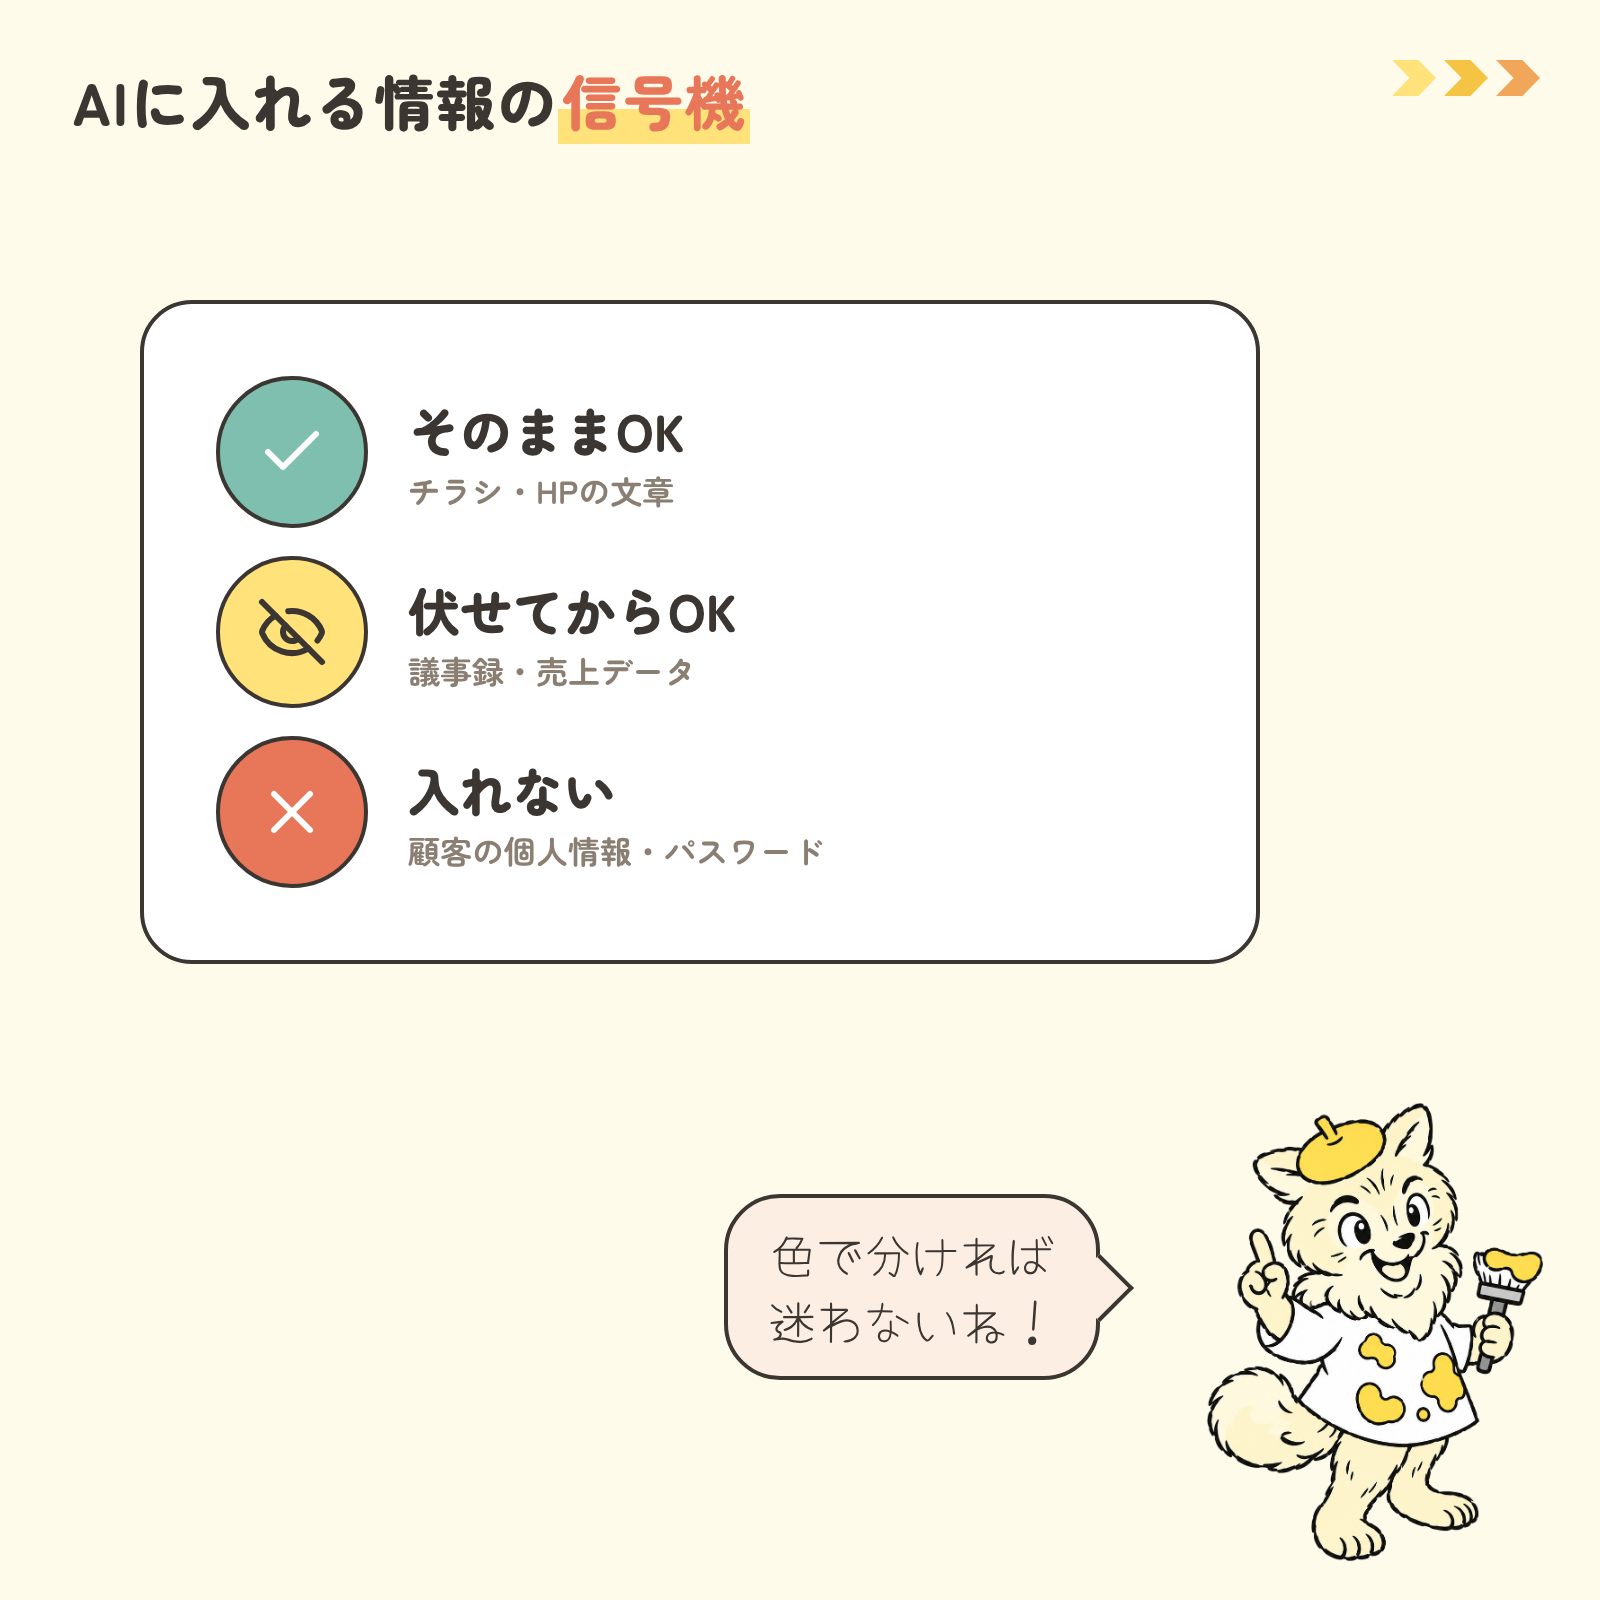
私は信号機の3色で分けるのがいちばんわかりやすいと思っています。
▼ AIに入れる情報の信号機
1)青:そのまま入れてOK
① 公開済みのチラシやホームページの文章
② 一般的なメールや文章の下書き
2)黄:加工してから入れる
① 議事録や社内資料(社名や人名を伏せる)
② 売上データ(取引先名や個人名を消す)
3)赤:入れない
① お客様の個人情報(名前・電話番号・住所)
② パスワードや契約書の原本
ちなみに会社が契約している法人向けプランなら、黄色の範囲は少し広がります。
入力したデータがAIの学習に使われない設定になっているからです。
大事なのは「会社が許可したAIだけを使う」というルールを先に決めること。
禁止するより、使い方を決めるほうが安全なんですね。
破られる前提で備える。今日からできる5つ
完璧に守ることはもうできません。
だから「破られても被害を小さくする」という発想に切り替えます。
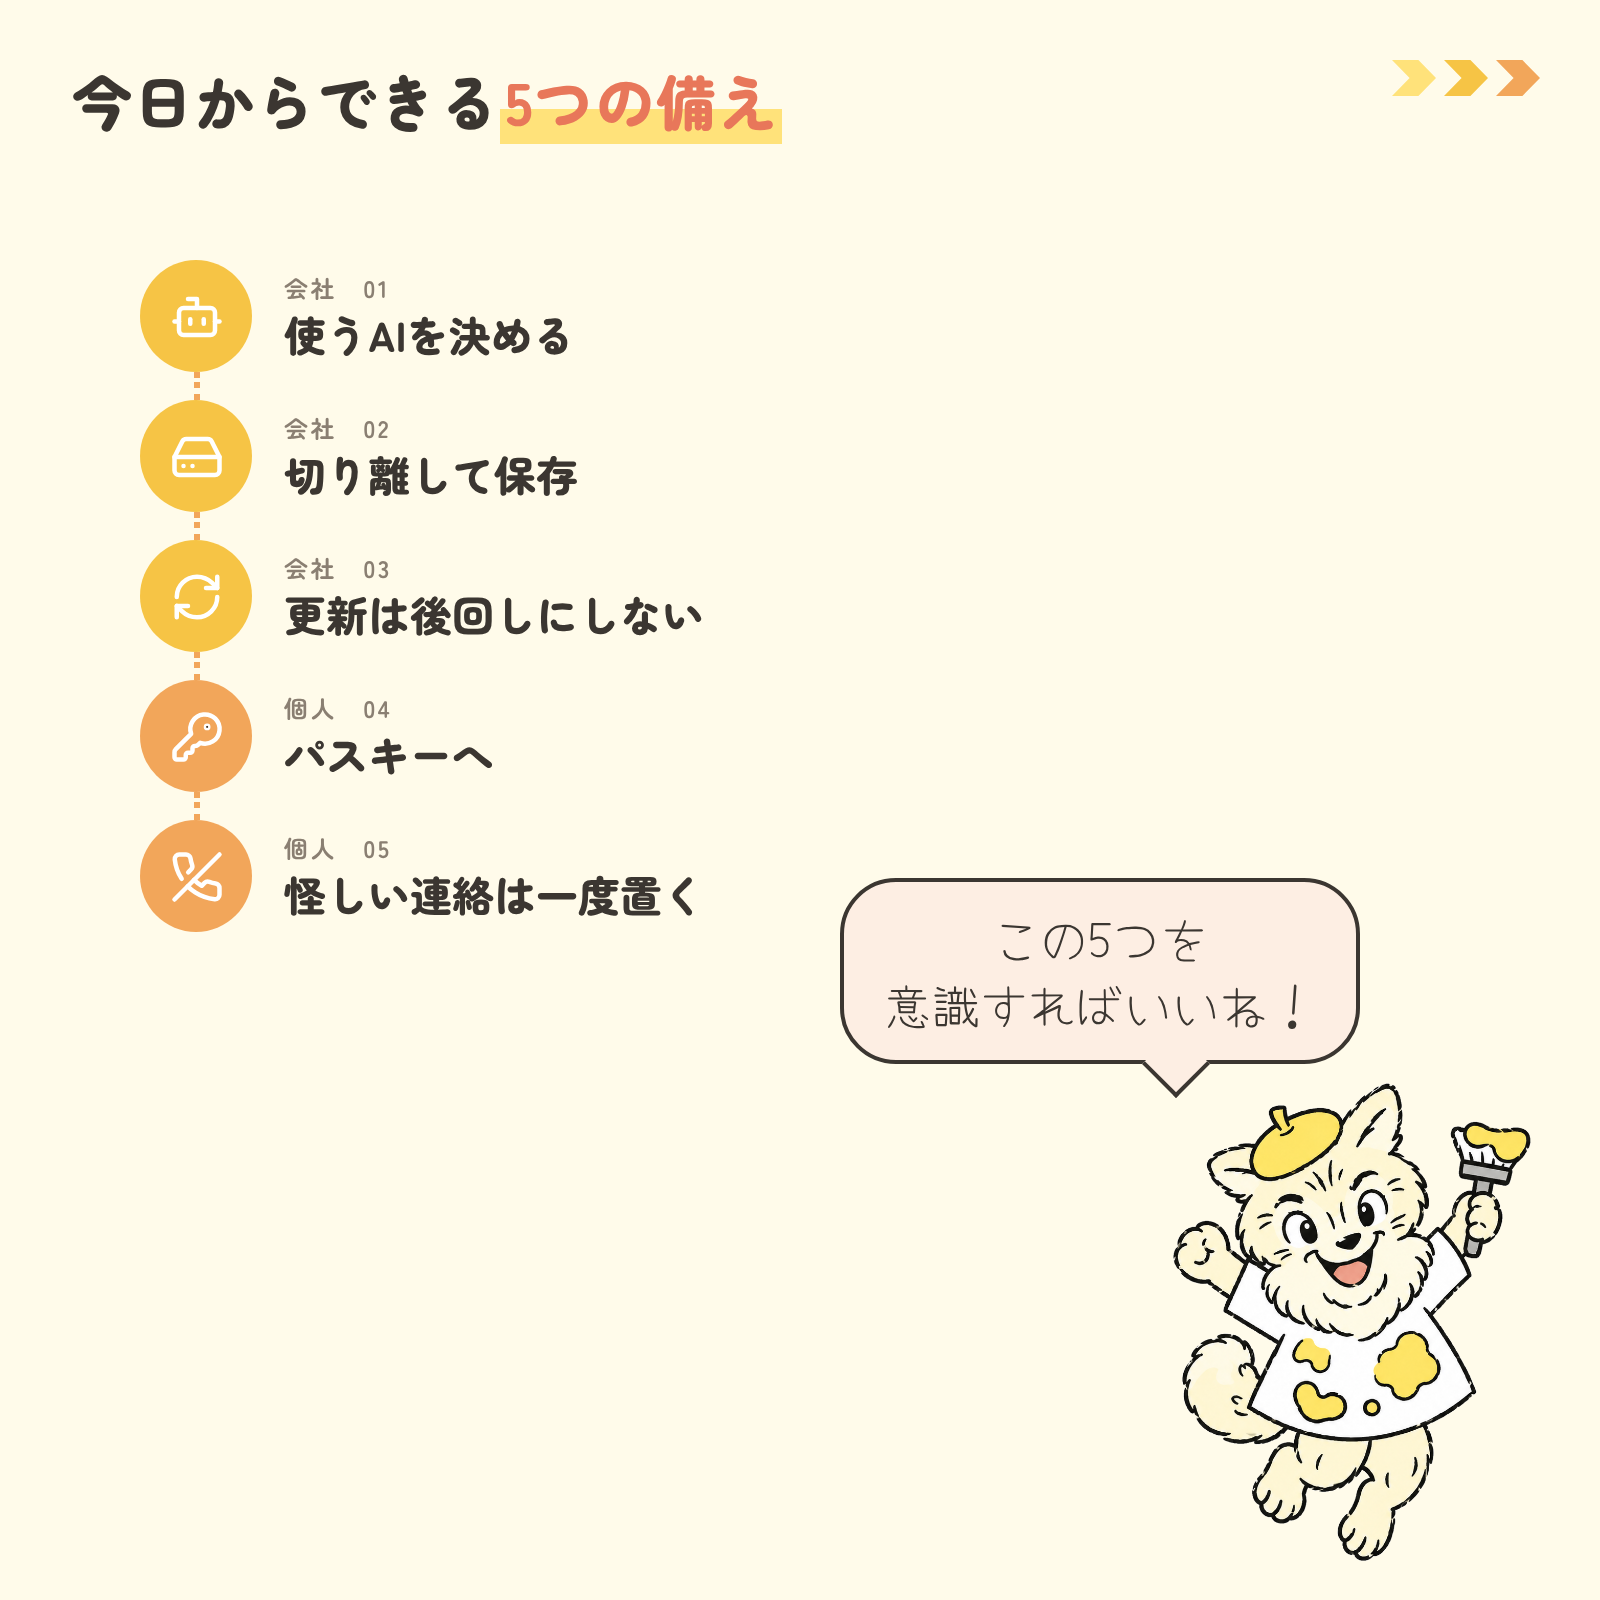
▼ 今日からできる5つの備え
1)会社でやること
① 使ってよいAIツールを決めて全員に伝える
② 大事なデータはネットから切り離した場所にも保存する
③ パソコンやソフトの更新を後回しにしない
2)個人でやること
① パスワードを使い回さず、使えるサービスはパスキーに切り替える
② 怪しい電話やメールにはその場で対応せず、一度置く
特に最後の1つが大事です。
どんなに仕組みを固めても、人が騙されて扉を開けたら意味がありません。
「急いでください」と言われたときほど、いったん手を止める。
これだけで防げる被害はかなりあります。
まとめ
▼ 今日のポイント
1)守る側は全部、攻める側は1つでいい
2)AIで攻撃は速く安くなった
3)中小企業は大企業への裏口として狙われる
4)AIは「何を入れるか」を決めれば怖くない
5)破られる前提で被害を小さくする
AIは攻撃にも使われます。
でも守る側が使えないわけではありません。
ルールを決めて正しく使えば、AIは会社の味方になります。
株式会社stakでは、AI利用ルールづくりや社員向けAI研修のご相談も受け付けています。
お問い合わせはこちらから。
https://stak.tech/contact